GlobalProtect: VPN Sempre Ativo com Seleção Inteligente de Gateway
GlobalProtect, da Palo Alto Networks, garante o acesso móvel a redes corporativas para funcionários e administradores de TI. O aplicativo estabelece um túnel VPN criptografado e aplica políticas corporativas em dispositivos iPhone, frequentemente conectando-se automaticamente através do iOS VPN On-Demand para reduzir a intervenção do usuário. As principais capacidades incluem transporte IPSec ou SSL, autenticação biométrica, verificações de Perfil de Informação do Host e seleção inteligente de gateway para desempenho. É adequado para trabalhadores remotos e equipes de TI que necessitam de acesso móvel orientado por políticas a aplicativos internos.
Alternativa mais recomendada
O que o aplicativo faz para acesso móvel à empresa
O aplicativo estende a proteção de firewall de próxima geração do desenvolvedor para iPhone e iPad, criando um túnel criptografado que trata o dispositivo como se estivesse na rede interna. Ele suporta modos de VPN de Acesso Remoto e VPN em Nível de Aplicativo e utiliza transporte IPSec ou SSL. Os administradores podem impor controles baseados em identidade e dispositivo para que os recursos corporativos recebam o mesmo tratamento de política que os endpoints locais.
Como o aplicativo mantém conectividade contínua e seletiva
VPN Sempre Ativa suporte via iOS VPN Sob Demanda e descoberta automática de gateway mantêm sessões ativas sem repetidas autenticações do usuário. O tunelamento dividido orientado por políticas restringe o túnel seguro ao tráfego corporativo, o que preserva largura de banda para aplicativos pessoais. Autenticação e verificações de saúde, incluindo login biométrico e verificação de Perfil de Informação do Host, controlam o acesso com base na conformidade do dispositivo em vez de substituições manuais.
O aplicativo é gerenciável para TI durante a provisão e configuração de políticas
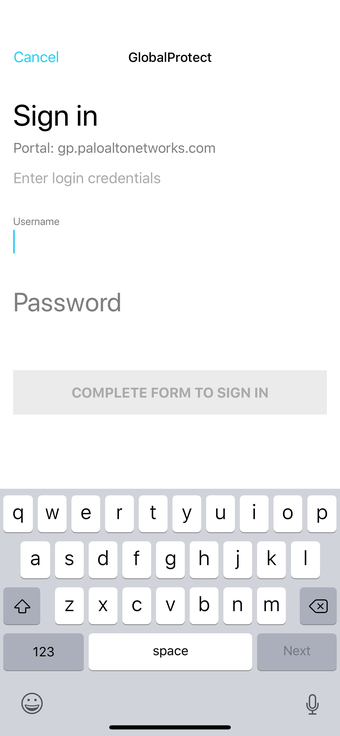
O aplicativo se integra com sistemas de Gerenciamento de Dispositivos Móveis para simplificar a provisão empresarial e se emparelha com o firewall do desenvolvedor para aplicação centralizada de políticas. Ele suporta métodos de autenticação multifatorial, como RADIUS e SAML, e funciona em iPhone e iPad com iOS 10.0 ou posterior. Quando configurado centralmente, o modelo de conexão é em grande parte transparente para os usuários finais, reduzindo intervenções rotineiras do suporte técnico.
Quão confiável é a operação em tempo de execução e quais problemas operacionais surgem
Em implantações empresariais, o aplicativo é geralmente bem recebido por seu modelo de conexão de configurar e esquecer e comportamento transparente uma vez provisionado. Relatórios destacam falhas ocasionais de reconexão quando os dispositivos despertam do modo de espera e algumas limitações de interface em comparação com aplicativos de VPN para consumidores. Os administradores devem monitorar os logs de sessão e testar transições de despertar/sono durante as implementações piloto para identificar padrões de reconexão específicos do ambiente antes da implantação ampla.
Quem deve adotar o aplicativo e onde ele é menos apropriado
Para empresas que já estão padronizadas na infraestrutura da Palo Alto, o aplicativo é uma solução prática de acesso móvel; ele requer um gateway habilitado no firewall da Palo Alto da organização, o que o torna menos adequado para organizações sem essa infraestrutura. As equipes de TI que precisam de acesso móvel com políticas aplicadas se beneficiam mais; equipes que buscam VPNs simples e de nível consumidor podem achar o modelo operacional mais envolvido. A implantação se beneficia da governança liderada pela TI.